

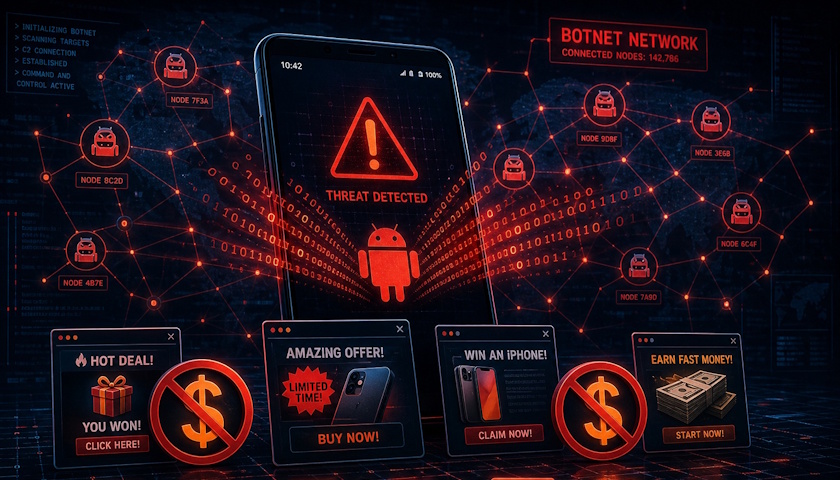
Výzkumníci v oblasti kybernetické bezpečnosti odhalili rozsáhlé podvodné reklamní schéma zaměřené na platformu Android, které ve svém vrcholu generovalo až 659 milionů falešných požadavků na nabídky denně. Útočníci k tomu zneužili síť 455 mobilních aplikací.
Schéma, označované jako „Trapdoor“, představuje sofistikovaný příklad takzvaného ad fraud – tedy podvodného jednání v oblasti digitální reklamy, při němž dochází k systematickému podvádění inzerentů a reklamních platforem za účelem neoprávněného finančního zisku.
Jak schéma fungovalo
Podvodná infrastruktura fungovala na principu skrytého vkládání reklamních požadavků do legitimně vyhlížejících aplikací. Tyto aplikace, dostupné v různých kategoriích, obsahovaly zákeřný kód, který na pozadí zařízení generoval obrovské množství falešných zobrazení reklam – a to zcela bez vědomí uživatelů.
Celkový objem generovaných požadavků dosahoval až 659 milionů denně, přičemž do schématu bylo zapojeno celkem 455 aplikací pro operační systém Android. Inzerenti tak platili za reklamní zobrazení, která nikdy skutečně neproběhla před reálnými uživateli.
Tento případ znovu upozorňuje na zranitelnost ekosystému mobilní reklamy a na rizika spojená s distribuováním aplikací prostřednictvím neoficiálních i oficiálních kanálů. Podvody v oblasti digitální reklamy každoročně způsobují globálnímu reklamnímu průmyslu miliardové ztráty.
Bezpečnostní experti doporučují inzerentům i provozovatelům reklamních platforem implementovat pokročilé mechanismy pro detekci podvodného provozu a pravidelně auditovat zdroje reklamního trafficu.
Uživatelům systému Android se doporučuje instalovat aplikace výhradně z důvěryhodných zdrojů, věnovat zvýšenou pozornost oprávněním, která jednotlivé aplikace požadují, a pravidelně kontrolovat chování zařízení, jako je například neobvyklá spotřeba dat nebo baterie.
Zdroj: thehackernews.com
Zdroj: IT SECURITY NETWORK NEWS