

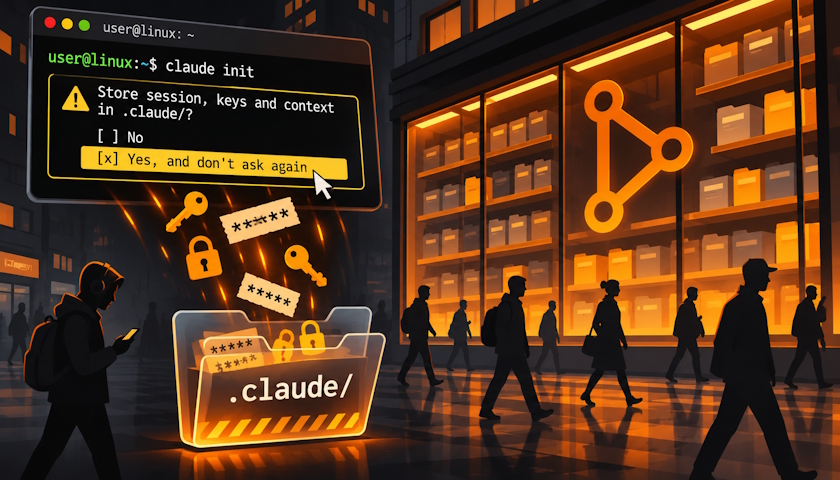

Výzkumníci ze společnosti Apiiro upozornili na chování nástroje Claude Code, které vede k únikům přihlašovacích údajů. Když uživatel u příkazu zvolí možnost „Ano a už se neptat“, schválený příkaz se doslovně uloží do souboru .claude/settings.local.json, a to včetně hesla nebo klíče, který v něm byl zadán. Claude Code sice soubor přidává do globálních vyloučení gitu daného uživatele, nikoli však do projektového .gitignore, takže ochrana s projektem nepřechází k dalším lidem. Úniky, které už byly commitnuty, navíc nijak nenapraví.
Výzkumníci toto chování reprodukovali s modely Opus 5.5 a Fable 5.1. Ze 16 kódovacích agentů, jejichž dokumentaci porovnávali, je Claude Code jediný, u něhož je potvrzeno, že ve výchozím nastavení ukládá celý schválený příkaz do souboru v projektu.
Tisíce tajných údajů ve veřejných repozitářích
Apiiro našel 104 185 kopií souboru ve 103 617 veřejných repozitářích na GitHubu. Celkem 1 122 z nich obsahuje alespoň jeden tajný údaj, dohromady jde o 1 379 různých tajemství. Mezi nimi je 379 databázových hesel, 43 přihlášení SSH k veřejným serverům, 42 tokenů pro GitHub, GitLab a npm a 23 klíčů AWS. Mezi vlastníky je 63 organizací, převážně softwarových firem. Apiiro neověřoval, zda údaje stále fungují, jedna z upozorněných firem však potvrdila, že její klíč byl platný.
Všechny soubory s tajnými údaji byly v době výzkumu stále ve výchozí větvi repozitáře a v polovině případů tam ležely nejméně 217 dní. Starší verze obsahují dalších 734 tajemství v 509 repozitářích a forky 74 repozitářů (celkem 211 forků) nesou tytéž údaje. Tajemství se objevila také v 298 ze 76 011 kopií sdíleného souboru .claude/settings.json, většinou v pravidlech pro povolení. Po započtení těchto souborů, starších verzí a uložených záznamů konverzací s agentem jde celkem o 2 539 tajemství v 1 994 repozitářích. V 539 z 1 105 dohledaných repozitářů soubor změnil commit, jehož spoluautorem byl Claude.
Běžné skenery mnoho případů přehlédly. Gitleaks označil 564 z 1 122 souborů a TruffleHog 643, přičemž 215 souborů nezachytil ani jeden. Většinou šlo o hesla zapsaná přímo uvnitř příkazů.
Vývojářům výzkumníci doporučují vyhledat tyto soubory v celé organizaci i v historii gitu, před úklidem změnit všechny dotčené přihlašovací údaje, přestat lokální soubor sledovat příkazem git rm --cached, přidat ho do .gitignore a místo doslovných hesel používat proměnné ze správce tajemství. Vhodnější je také schvalovat vzory příkazů než jednotlivé příkazy. Bezpečnostní týmy by měly složky agentů jako .claude/, .cursor/, .gemini/ či .specstory/ považovat za místa obsahující tajemství a zahrnout je do skenování.
Totéž chování přitom popisovalo hlášení chyby z 11. srpna 2025 (issue #5544 v repozitáři anthropics/claude-code). Automatický bot ho 3. ledna po 60 dnech nečinnosti uzavřel jako „neplánované“. Podle výzkumníků uzavřel týž bot i čtyři další související hlášení, aniž by Anthropic odpověděl. Výzkumníci také připomínají, že červ Shai-Hulud ze září 2025 používal právě skener TruffleHog k vyhledávání tajemství na infikovaných počítačích vývojářů.
Zdroj: thehackernews.com
Zdroj: IT SECURITY NETWORK NEWS