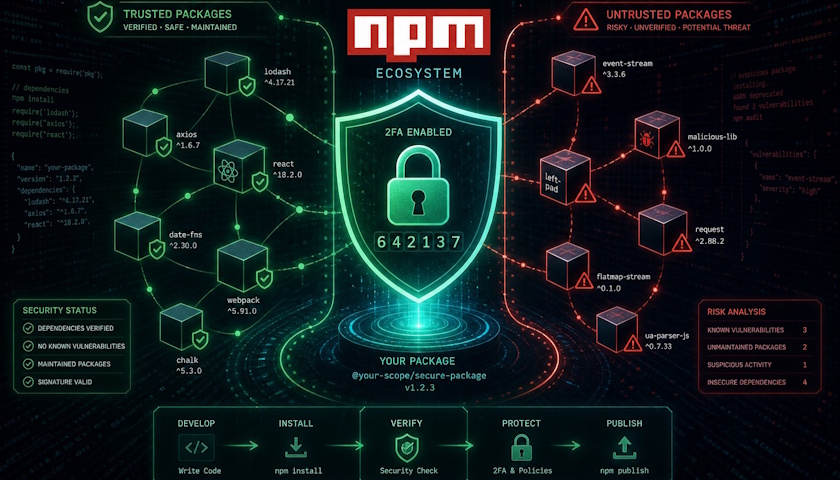
Správce balíčků npm přichází s novými bezpečnostními funkcemi zaměřenými na ochranu před útoky na softwarový dodavatelský řetězec. Konkrétně se jedná o publikování balíčků podmíněné dvoufaktorovým ověřením (2FA) a rozšířené kontroly při instalaci balíčků.
Publikování balíčků chráněné pomocí 2FA
Nová opatření mají za cíl výrazně ztížit útočníkům možnost zneužít kompromitované účty vývojářů k šíření škodlivého kódu prostřednictvím ekosystému npm. Povinné dvoufaktorové ověření při publikování nových verzí balíčků představuje důležitou bariéru, která brání neoprávněným změnám i v případě, že dojde k odcizení přihlašovacích údajů.
Kontroly instalace balíčků
Vedle ochrany procesu publikování přináší npm také nové mechanismy pro kontrolu instalace balíčků. Tyto nástroje umožňují vývojářům i organizacím lépe spravovat a omezovat, které balíčky mohou být do jejich projektů instalovány, čímž se snižuje riziko zavedení škodlivých závislostí do produkčního prostředí.
Útoky na softwarový dodavatelský řetězec patří v posledních letech k nejzávažnějším hrozbám v oblasti kybernetické bezpečnosti. Útočníci se stále častěji zaměřují na populární open-source balíčky a snaží se do nich propašovat škodlivý kód, který se následně šíří do tisíců projektů závislých na kompromitovaném balíčku. Registr npm, který je jedním z největších ekosystémů open-source softwaru na světě s miliony dostupných balíčků, představuje z tohoto pohledu obzvláště atraktivní cíl.
Zavedení povinného dvoufaktorového ověřování při publikování balíčků a zpřísnění kontrol při jejich instalaci jsou proto kroky správným směrem. Tato opatření by měla přispět k celkovému zvýšení bezpečnosti ekosystému a posílit důvěru vývojářů v integritu balíčků, které ve svých projektech používají.
Nové funkce navazují na předchozí snahy npm o posílení bezpečnosti, mezi něž patřilo například zavedení automatické kontroly balíčků na přítomnost škodlivého kódu nebo zpřísnění pravidel pro správu přístupu k účtům.
Zdroj: thehackernews.com
Zdroj: IT SECURITY NETWORK NEWS