

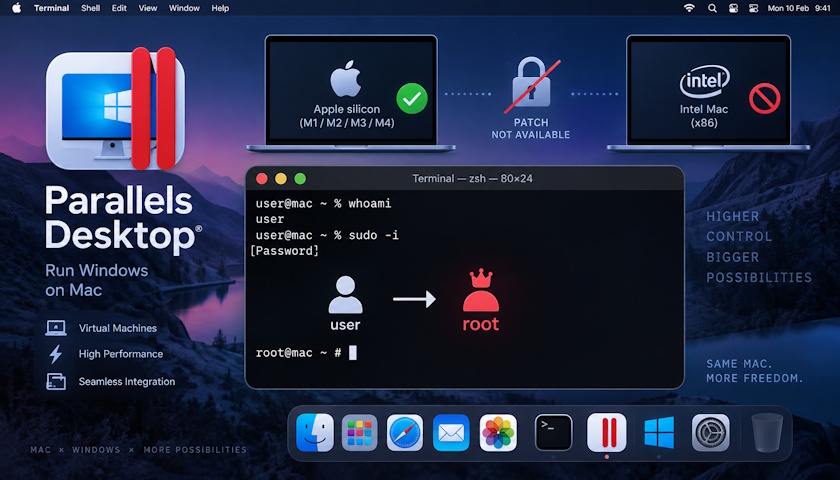

V Parallels Desktopu pro Mac se našla zranitelnost, díky které může běžný lokální účet spustit kód s právy uživatele root, tedy nejvyšší úrovní přístupu na Macu. Upozornila na to tento týden softwarová firma JFrog. Aby útok fungoval, musí na stroji už běžet kód pod běžným uživatelem, takže po síti zneužít nejde. Opravu podle JFrogu obsahuje Parallels Desktop 27 — verze, kterou si ovšem Intel Macy nainstalovat nemohou.
Objev zveřejnil v úterý Yuval Moravchick, který vede tým JFrogu pro výzkum zranitelností, a pojmenoval jej ParaShells. Chyba je vedena pod označením CVE-2026-90894, které si JFrog přidělil sám, a hodnotí ji stupněm 7,8 z 10. Parallels Desktop provozuje Windows a Linux ve virtuálních strojích na Macu a instaluje na pozadí službu prl_disp_service běžící pod rootem, protože mimo jiné nastavuje hostitelskou síť a rozbaluje balíčky virtuálních strojů. Zranitelnost je na straně Macu, ohrožen je tedy samotný Mac, nikoli virtuální stroje na něm.
Na testovaném stroji byl soket, na kterém služba naslouchá, zapisovatelný pro kohokoli, takže se k němu mohl připojit libovolný program. Následné přihlašovací volání PrlSrv_LoginLocal ověřuje pouze údaje, které jádro o připojujícím se procesu hlásí. Nevyžaduje žádný podpis kódu od Parallels a funguje i pro účet bez administrátorských práv. Při instalaci virtuálního zařízení služba sestaví rozbalovací příkaz jako jeden řádek textu a poté jej pomocí Qt funkce QProcess::splitCommand znovu rozdělí na argumenty. Volající si přitom část tohoto textu vybírá, protože určuje složku, do níž nový virtuální stroj přijde. Uvozovka uvnitř názvu složky ukončí uvozování dříve a to, co útočník napíše za ni, se stane doplňkovými volbami pro nástroj tar. JFrog použil volbu –use-compress-program, která macOS nástroji tar říká, aby archiv nejprve předal jinému programu. Protože tar zde běží pod rootem, spustí se pod rootem i tento program. Testovací skript JFrogu zapsal pravidlo pro bezheslové sudo a otevřel rootovský shell.
Postup byl předveden na Parallels Desktopu 26.4.0, build 57513, na Macu s čipem Apple silicon. Podle JFrogu poskytuje běžná instalace vše potřebné: nainstalovaný produkt, běžící službu s otevřeným soketem a lokální účet bez vyšších práv. Žádný virtuální stroj běžet nemusí. Firma neprověřovala každý build. „Nezkoušeli jsme pro tento článek regresně každý starší build,“ uvedla a čtenářům doporučila: „Považujte za ohroženou každou instalaci Desktopu, která stále vystavuje stejnou šablonu extrahování InstallAppliance a soket dispečera zapisovatelný pro všechny.“
Oprava a to, který build ji obsahuje
JFrog uvádí, že opravnou změnu obsahuje Parallels Desktop 27. Data ale nesedí. Vlastní časová osa zveřejnění u JFrogu udává jako den, kdy oprava dorazila do verze 27.0.0, 1. září 2026, kdežto poznámky k vydání od Parallels kladou verzi 27.0.0 na 25. srpna 2026 a 27.0.1 na 1. září 2026. Instalace nejnovějšího vydání této řady pokryje obě čtení, protože build 27.0.1 (58670) vyšel po obou datech. Parallels o CVE-2026-90894 nic nezveřejnil a firma sama uvádí, že o zranitelnostech mluví až po veřejném vydání opravy.
Parallels Desktop 27 vyžaduje Mac s čipem Apple silicon a macOS Sonoma 14.7 nebo novější. Podporu Intel Maců firma ve verzi 27 odebrala a říká, že jde o následek plánů Applu, nikoli jejího vlastního rozhodnutí — macOS 26 Tahoe byl posledním systémem sestaveným i pro Intel Macy. Uživatelům Intelu se doporučuje zůstat na Parallels Desktopu 26. „Parallels Desktop 26 dnes plně podporuje počítače Mac založené na Intelu a to se nezmění,“ napsala firma 25. srpna, tři týdny předtím, než chyba vyšla najevo, a dodala, že uživatelé Intelu mohou verzi 26 dál používat a „očekávat budoucí bezpečnostní a údržbové aktualizace“. Podle JFrogu ovšem tato řada opravu neobsahuje: „Hostitelé, kteří zůstávají na řadě 26.x, včetně 26.4.2, tuto změnu extrahování nemají,“ stojí v jeho doporučení.
Mac, který nemůže spustit verzi 27, tak nemá žádný build, jejž by JFrog označil za opravený. Zda instalace opraveného buildu odstraní přístup, který si útočník už zajistil, žádný ze zveřejněných materiálů neřeší; JFrog upozorňuje, že útočník s rootem si může udržet oporu přes launchd, kterou aktualizace produktu nesmaže.
Zdroj: thehackernews.com
Zdroj: IT SECURITY NETWORK NEWS