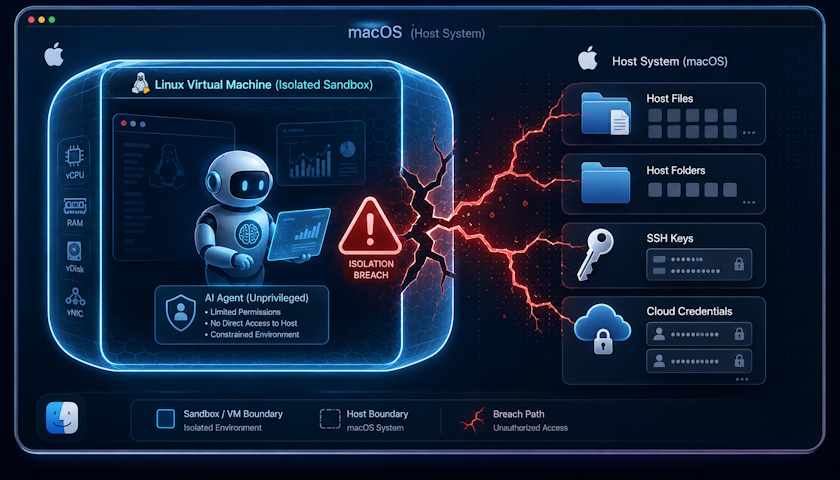
Výzkumníci společnosti Accomplish AI popsali zranitelnost v nástroji Claude Cowork, která mohla umožnit agentovi opustit izolované prostředí linuxového virtuálního stroje a získat přístup k souborům na hostitelském počítači Mac.
Problém dostal označení SharedRoot. Podle výzkumníků mohlo být před úpravou výchozího chování ohroženo přibližně 500 000 uživatelů macOS, kteří používali lokální režim Cowork.
Claude Cowork běží jako macOS aplikace pod účtem přihlášeného uživatele. Samotné úlohy agenta jsou však prováděny v linuxovém virtuálním stroji vytvořeném prostřednictvím frameworku Apple Virtualization. Každá relace používá samostatného neprivilegovaného uživatele a omezení seccomp.
Kritickým prvkem bylo sdílení celého systému
Složky, které uživatel agentovi zpřístupní, jsou do virtuálního stroje připojovány prostřednictvím démona coworkd běžícího s oprávněními root. Výzkumníci však zjistili, že do virtuálního stroje byl současně připojen celý kořenový souborový systém hostitelského Macu.
Tento přístup byl dostupný pouze uživateli root uvnitř virtuálního stroje. Pokud by se tedy agentovi podařilo získat oprávnění root v hostovaném systému, mohl by přistoupit také k celému souborovému systému Macu.
Řetězec využíval chybu Linuxu CVE-2026-46331, známou jako pedit COW, a možnost vytvářet neprivilegované uživatelské jmenné prostory. Po získání oprávnění root uvnitř virtuálního stroje bylo možné pracovat s připojeným souborovým systémem hostitele.
„Připojili jsme složku k nové relaci Claude Cowork, poslali krátkou zprávu a sledovali, jak agent unikl ze sandboxu,“ uvedli výzkumníci Accomplish AI.
Potenciálně ohrožené byly SSH klíče, cloudové přihlašovací údaje a další data dostupná uživatelskému účtu. Anthropic podle zveřejněných informací report uzavřel jako informativní bez samostatné opravy. Novější verze Coworku však standardně používají cloudové provádění, které tento konkrétní lokální scénář obchází. Uživatelé, kteří lokální režim stále využívají, by měli sledovat aktualizace a omezit sdílení souborového systému.
Zdroj: thehackernews.com
Zdroj: IT SECURITY NETWORK NEWS