

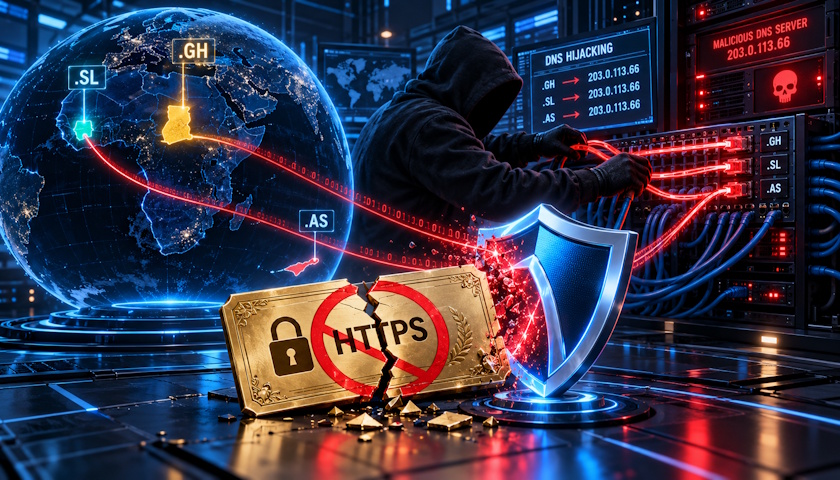

Útočníci získali neoprávněné HTTPS certifikáty pro několik domén Googlu a unesli domény v národních doménách nejvyššího řádu (ccTLD) Ghany, Americké Samoy a Sierry Leone. Dosáhli toho tak, že kompromitovali provozovatele těchto domén a změnili autoritativní záznamy DNS.
Google zdůrazňuje, že útoky zasáhly i domény dalších organizací v doménách .GH, .SL a .AS, ale „nezahrnovaly kompromitaci systémů Googlu“.
Jak únos DNS vede k platnému certifikátu
Kdo získá kontrolu nad záznamy DNS, může u certifikační autority (CA) požádat o HTTPS certifikát pro doménu, kterou nevlastní. Certifikační autority totiž certifikát vydají po ověření vlastnictví domény, což obvykle znamená vytvořit TXT záznam s náhodnou hodnotou, kterou CA dodá.
Úpravou autoritativních záznamů DNS útočník přesměroval domény .GH, .SL a .AS na infrastrukturu, kterou ovládal, a zároveň pro ně získal platné TLS certifikáty. Mohl se tak vydávat za legitimní značky a návštěvníkům dotčených domén servírovat libovolný obsah.
Reakce Googlu a doporučení pro vlastníky domén
Google neoprávněné certifikáty pro své služby okamžitě zablokoval v Chromu pomocí mechanismu CRLSets. S vydávajícími autoritami pak spolupracoval na jejich zneplatnění, takže ochrana se týká i dalších klientů. Podle společnosti nebyly její systémy incidentem nijak zasaženy a nemá důvod se domnívat, že by vydávající autority postupovaly nesprávně.
Po analýze záznamů Certificate Transparency (CT) Google zablokoval další certifikáty, které s útoky zřejmě souvisely, a kde to bylo možné, informoval dotčené organizace. „Po našem prvotním zásahu odhalila data z logů Certificate Transparency (CT) další organizace, včetně několika předních globálních značek a široce používaných online služeb, které byly pravděpodobně zasaženy stejnými útoky,“ vysvětlil Google. „Abychom uživatele těchto stránek co nejdříve ochránili, tyto certifikáty jsme v Chromu preventivně zablokovali.“
CRLSets je v Chromu „nouzový mechanismus“, který umožňuje rychle zablokovat vybrané zneplatněné nebo nedůvěryhodné HTTPS certifikáty. Uživatelé Chromu tedy nemusejí nic dělat. Google ale upozorňuje, že nemusel odhalit všechny dotčené domény a že CRLSets chrání jen uživatele Chromu. „Vzhledem ke složitosti únosů DNS nemůžeme zaručit, že naše analýza odhalila každou dotčenou doménu, ani že zásahy v Chromu spolehlivě chrání uživatele jiných prohlížečů,“ uvádí Google.
Vlastníkům domén Google doporučuje sledovat CT logy u celého portfolia domén včetně parkovaných. Podle potřeby by měli zveřejnit restriktivní záznamy CAA (Certification Authority Authorization), které vydávání certifikátů omezí na autorizované účty ACME a vybrané metody ověření. Záznamy CAA sice během probíhajícího únosu DNS vydání certifikátu nezastaví, ale po obnovení legitimní kontroly nad DNS zabrání získání dalších certifikátů na základě dříve uloženého ověření domény. Google útočníky nejmenoval ani neuvedl, kolik unesených certifikátů potvrdil.
Zdroj: bleepingcomputer.com
Zdroj: IT SECURITY NETWORK NEWS