

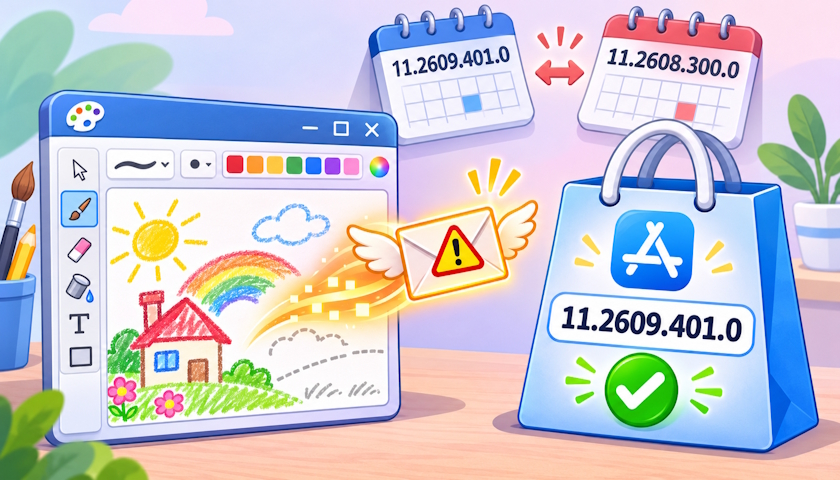

Microsoft vydal opravu zranitelnosti umožňující vzdálené spuštění kódu v aplikaci Malování (Paint) pro Windows, která má označení CVE-2026-83844. Příčinou je čtení mimo hranice paměti. Microsoft chybu hodnotí jako důležitou se skóre CVSS 8,1. Zveřejněna byla 13. října a v té době o ní nebylo známo, že by byla zneužívána nebo veřejně popsána.
Podle bezpečnostního bulletinu by útočník mohl odeslat speciálně upravený paket do zranitelné služby přes síť, o jakou službu jde, však Microsoft neuvádí. Útok nevyžaduje přihlášení ani akci uživatele, podle firmy ale vyžaduje hlubokou znalost cílového systému. Jako opravenou verzi bulletin uvádí Malování 11.2609.401.0, které se distribuuje výhradně přes Microsoft Store, nikoli přes Windows Update.
Nesoulad v číslech verzí
Záznam CVE i databáze NVD stále uvádějí, že zranitelné jsou pouze verze nižší než 11.2605.91.0. Microsoft totiž původně jako opravené sestavení uváděl právě tuto verzi a v historii revizí bulletinu změnu nezaznamenal. Sestavení 11.2609.401.0 a novější jsou tak v pořádku podle obou údajů.
Brian Vitko ze společnosti RFF zjistil, že nejnovější sestavení v obchodě Store bylo v šesti zemích 11.2605.81.0, tedy verze bez opravy. Jeho testovací virtuální počítač se později sám aktualizoval na opravenou verzi, jak rychle ji však dostanou ostatní počítače, zůstává nejasné.
Kontrola je komplikovaná tím, že se Malování instaluje zvlášť pro každý uživatelský účet a navíc může existovat zřízená kopie pro nové uživatele. Vitko proto ve svém článku zveřejnil příkazy PowerShellu (spouštěné jako správce), které vypíšou všechny kopie u všech uživatelů i zřízenou kopii. Každou kopii starší než 11.2609.401.0 je třeba aktualizovat přes Store, případně přes Intune, a poté znovu ověřit. Bulletin neuvádí žádná náhradní opatření. Vitko navrhuje Malování odebrat tam, kde ho nikdo nepotřebuje, a to pro všechny uživatele i zřízenou kopii, sám to však netestoval. V době, kdy redakce věc ověřovala, nebyla chyba v katalogu zneužívaných zranitelností CISA.
Zdroj: thehackernews.com
Zdroj: IT SECURITY NETWORK NEWS