

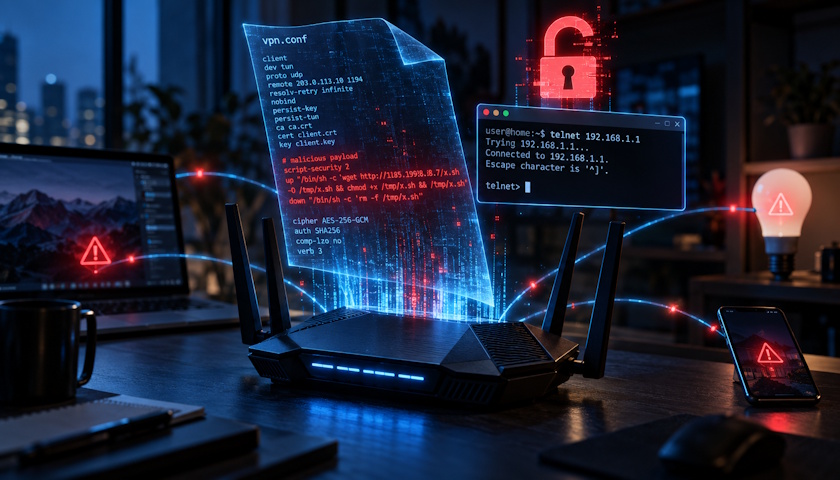

Společnost Asus vydala opravu kritické bezpečnostní chyby ve svých routerech. Podle firmy může „speciálně upravený konfigurační soubor klienta VPN“ umožnit útočníkovi „spouštět libovolné příkazy“. Soubor přitom nahraje přes webové rozhraní pro správu routeru buď sám uživatel, nebo útočník, který už je přihlášený. Stejná oprava řeší i druhou, samostatnou chybu. Ta zneužívá ladicí kód, který zůstal ve firmwaru aktivní. Díky němu může útočník obejít bezpečnostní kontroly a zapnout službu Telnet, přes kterou lze spouštět příkazy „s oprávněními roota“. Ohrožena tak mohou být i zařízení připojená k routeru.
Obě zranitelnosti mají označení CVE-2026-14157 a CVE-2026-13313. Ve stupnici CVSS 4.0 (Common Vulnerability Scoring System), která hodnotí závažnost zranitelností, získaly 9,4 a 8,9 bodu z 10. Asus místo konkrétních modelů uvádí řady firmwaru. Obě chyby se týkají řady 3.0.0.6_102, chyba s Telnetem navíc i řad 3.0.0.4_386 a 3.0.0.4_388.
Kde je problém a jak se chránit
Routery Asus mohou fungovat jako klient VPN. Stačí do nich nahrát konfigurační soubor od poskytovatele VPN. Potíž nastává ve chvíli, kdy router upravený text v nahraném souboru nevezme jako obyčejná data, ale jako formátovací instrukce. VPN se běžně používají k obcházení omezení a k přístupu k jinak nedostupnému obsahu. Toto riziko se ale týká jen majitelů, kteří konfigurační soubor nahrávají přímo do routeru, nikoli aplikací VPN v notebooku nebo telefonu. Chyba s Telnetem vyžaduje, aby útočník službu nejprve zapnul a teprve potom spouštěl příkazy, které mohou zasáhnout síť.
Kromě aktualizace firmwaru Asus doporučuje „importovat konfigurační soubory klienta VPN pouze z důvěryhodných zdrojů“. Dále radí nastavit silné a jedinečné heslo správce, které má „alespoň 10 znaků a kombinuje velká písmena, číslice a symboly“. Než aktualizaci nainstalujete, nespouštějte podle firmy „skripty, nástroje ani příkazy z nedůvěryhodných zdrojů na žádném zařízení v místní síti“. Asus také upozorňuje, že „útočníci mohou využít sociální inženýrství k oklamání správců“.
Stejnou vstupní bránu, tedy konfigurační soubor VPN, zneužívala už zranitelnost CVE-2024-0401 z roku 2024. Routery Asus byly v minulosti terčem i dalších útoků, například kampaně AyySSHush, která zasáhla přibližně 9 000 zařízení. Asus zároveň vydal aktualizace BIOSu pro 13 základních desek s čipsety Z390 a C246. Opravují chybu se závažností 7,0, kterou může zneužít útočník ve fyzické blízkosti počítače. Pro desku WS Z390 Pro je určena verze 1502, pro ostatních dvanáct desek verze 2203.
Zdroj: tomshardware.com
Zdroj: IT SECURITY NETWORK NEWS