

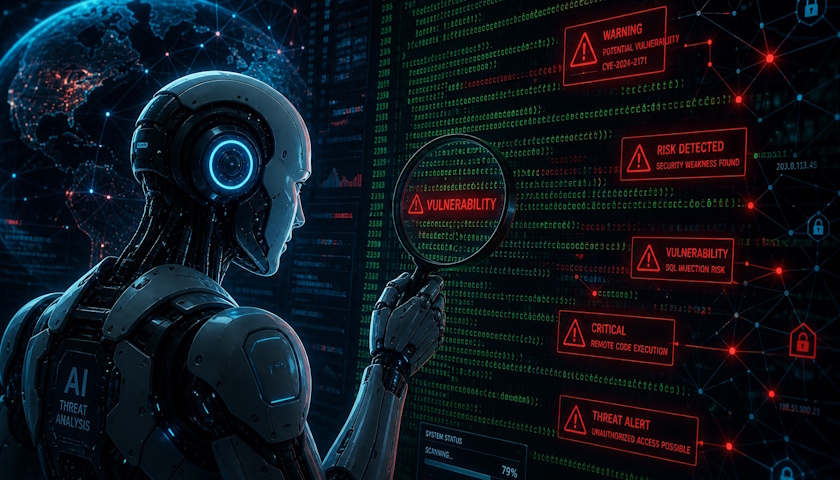
Umělá inteligence od Anthropicu s názvem Claude, nasazená v rámci projektu Mythos, identifikovala přibližně 10 000 bezpečnostních zranitelností s vysokou mírou závažnosti v široce využívaném softwaru. Jde o jeden z nejrozsáhlejších výsledků automatizovaného bezpečnostního výzkumu, jakého bylo kdy dosaženo pomocí nástrojů poháněných umělou inteligencí.
AI mění způsob, jakým odhalujeme zranitelnosti
Projekt Mythos představuje nový přístup k vyhledávání bezpečnostních chyb. Místo tradičních metod manuálního testování nebo klasických nástrojů pro statickou analýzu kódu využívá pokročilé schopnosti velkých jazykových modelů k automatickému prohledávání kódu a detekci potenciálně nebezpečných míst.
Systém Claude byl schopen procházet rozsáhlé kódové základny, rozpoznávat vzory typické pro zranitelná místa a klasifikovat nalezené problémy podle jejich závažnosti. Výsledkem je tisíce identifikovaných chyb, které by konvenčními metodami mohly zůstat po měsíce či dokonce roky nepovšimnuty.
Z celkového počtu nalezených zranitelností jich drtivá většina spadá do kategorie vysoké závažnosti, což znamená, že by při jejich zneužití mohly útočníkům umožnit například neoprávněný přístup k systémům, eskalaci oprávnění nebo únik citlivých dat.
Dotčený software zahrnuje nástroje a knihovny, které jsou každodenně využívány miliony uživatelů i organizací po celém světě. To z tohoto objevu činí záležitost zásadního bezpečnostního významu, která si žádá rychlou reakci ze strany vývojářů i správců systémů.
Nová éra automatizovaného bezpečnostního výzkumu
Výsledky projektu Mythos naznačují, že umělá inteligence se stává stále důležitějším nástrojem v oblasti kybernetické bezpečnosti, a to nejen na straně obránců, ale potenciálně i na straně útočníků. Schopnost AI procházet miliony řádků kódu v relativně krátkém čase a přitom identifikovat komplexní bezpečnostní problémy představuje kvalitativní posun oproti dosavadním možnostem.
Bezpečnostní komunita nyní stojí před úkolem nejen opravit zjištěné zranitelnosti, ale také vytvořit rámce a procesy, které umožní zodpovědné nakládání s výsledky podobných rozsáhlých automatizovaných auditů. Koordinované zveřejňování zranitelností a spolupráce s vývojáři dotčeného softwaru bude v tomto ohledu klíčová.
Projekt Mythos a jeho výsledky potvrzují, že umělá inteligence dokáže zásadně urychlit a rozšířit možnosti bezpečnostního výzkumu. Zároveň však upozorňují na nutnost připravit se na svět, ve kterém budou zranitelnosti odhalovány – a potenciálně také zneužívány – ve zcela jiném měřítku a rychlosti než dosud.
Zdroj: thehackernews.com
Zdroj: IT SECURITY NETWORK NEWS