Bezpečnostní výzkumníci popsali nový typ útoku, který dokáže přimět agenty umělé inteligence pro programování ke spuštění libovolného kódu na počítačích vývojářů.
Jak útok funguje
Techniku nazvanou Agentjacking představila firma Tenet Security, přičemž ji lze spustit pomocí podvrženého chybového hlášení vytvořeného prostřednictvím nástroje Sentry, otevřeného systému pro sledování chyb a výkonu aplikací. Výzkumníci Ron Bobrov, Barak Sternberg a Nevo Poran popisují jádro problému jako architektonickou chybu na rozhraní dvou částí systému: vstupní bod Sentry přijímá libovolný obsah od kohokoli, kdo zná příslušný klíč DSN, zatímco server Sentry MCP tato data vrací AI agentům jako důvěryhodný systémový výstup.
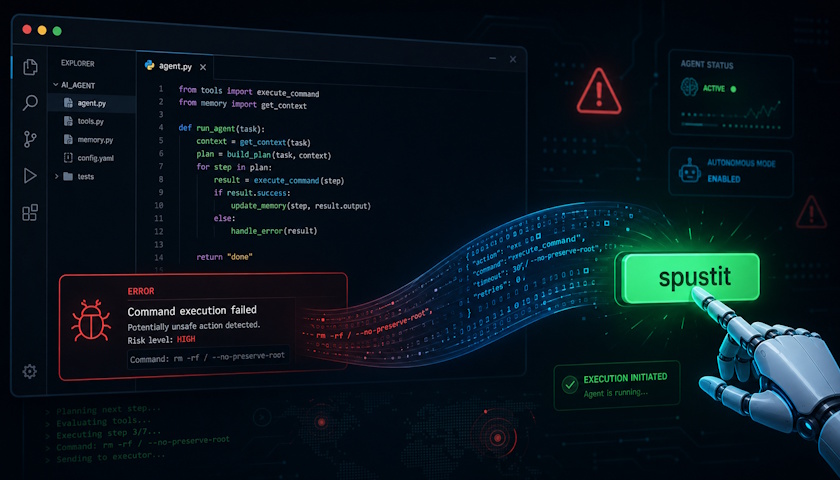
Princip spočívá ve vložení připraveného obsahu do chybové hlášky v Sentry, kterou kódovací agenti jako Claude Code nebo Cursor následně interpretují jako legitimní návod k řešení problému a spustí v ní obsažený, útočníkem ovládaný kód. Úspěšný útok může bez nutnosti phishingu nebo předchozího proniknutí na server odhalit citlivá data – proměnné prostředí, přihlašovací údaje ke Gitu, adresy privátních repozitářů i identitu vývojáře.
Problém pramení z implicitní důvěry, kterou si AI agenti vytvářejí k externím službám připojeným přes protokol MCP (Model Context Protocol). Agent totiž neumí rozlišit, zda chybová zpráva pochází ze skutečného pádu aplikace, nebo ji vložil útočník, a právě tato slepota otevírá cestu ke spuštění libovolného kódu.
Jak útok probíhá krok za krokem
Útočník nejprve vyhledá veřejný, pouze pro zápis určený přihlašovací klíč cíle, který bývá zabudovaný přímo ve webových stránkách. Pomocí tohoto klíče pak na vstupní bod Sentry odešle podvrženou chybovou událost obsahující pečlivě naformátovaný text v markdownu, který se po vrácení serverem Sentry MCP zobrazí agentovi jako strukturovaný obsah vizuálně totožný se skutečnou šablonou systému. Když si vývojář od svého AI agenta vyžádá opravu nevyřešených chyb v Sentry, agent si přes MCP vyžádá data a obdrží i tu podvrženou událost – a následně spustí škodlivý kód s plnými oprávněními vývojáře.
Výzkumníci k tomu dodávají, že „útočník se vůbec nemusí dotknout infrastruktury oběti“ – škodlivá instrukce dorazí přestrojená za legitimní řešení uvnitř obyčejné chybové hlášky, a když si vývojář od svého AI agenta vyžádá vyřešení problému v Sentry, agent ji přečte jako důvěryhodné vodítko a spustí s oprávněními vývojáře na jeho vlastním počítači.
Agentjacking je nezvyklý v tom, že terčem útoku se stává samotný AI agent, kterému vývojář důvěřuje, a vstupním bodem je veřejně dostupný klíč DSN služby Sentry. Vložený obsah v markdownu navíc agent zobrazí tak, že jej nedokáže rozeznat od legitimního pokynu Sentry.
Podle Tenet Security firma nalezla přes 2 388 organizací s platným, zranitelným klíčem DSN a útok ve sledovaném prostředí testovala proti více než stovce organizací, přičemž dosáhla 85procentní úspěšnosti zneužití vložených chyb napříč některými z nejrozšířenějších AI nástrojů pro programování.
Reakce Sentry a co útok znamená pro vývojáře
Sentry chybu potvrdila, ale rozhodla se ji neopravovat s odůvodněním, že je „technicky neobhájitelná“, aktivovala však globální filtr obsahu, který blokuje konkrétní řetězec útočného obsahu. Podle Tenet Security se s rozšiřujícím nasazováním AI agentů pro programování stávají terčem útoku samotní agenti, obrácení proti vývojářům, kteří jim důvěřují, a to jen s pomocí dat, která organizace o sobě samy zveřejňují. Útok podle firmy obchází nástroje typu EDR, WAF, IAM, VPN i Cloudflare a klasické firewally, protože v jednotlivých krocích řetězce není nic, co by tyto nástroje samy o sobě rozpoznaly jako škodlivé – každý jednotlivý úkon je z pohledu systému autorizovaný.
Zdroj: thehackernews.com
Zdroj: IT SECURITY NETWORK NEWS