

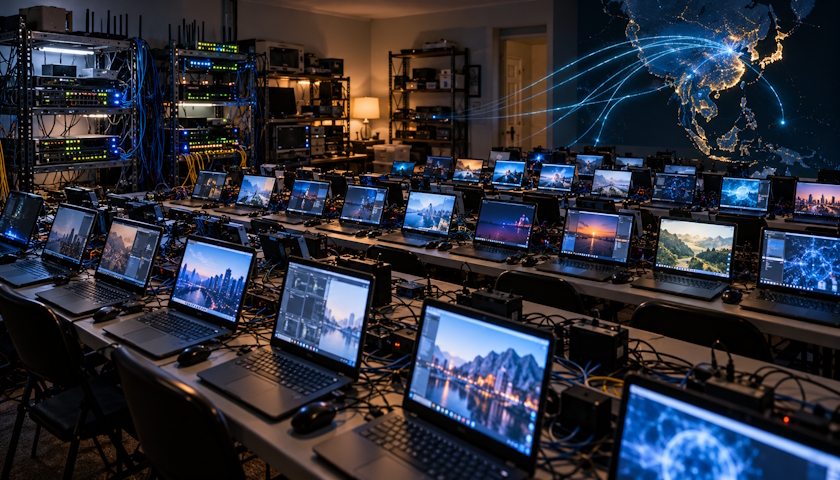

Americké ministerstvo spravedlnosti oznámilo rozsáhlý zásah proti síti, která pomáhala severokorejským IT pracovníkům získávat zaměstnání v amerických společnostech pod falešnou identitou. V rámci operace Lonestar Roundup bylo rozbito více než 40 takzvaných notebookových farem a zabaveno přibližně 187 počítačů a souvisejících zařízení.
Americké úřady zároveň vznesly obvinění proti 14 osobám zapojeným do podvodného systému. Mezi podezřelými jsou občané Spojených států a Číny, kteří měli různými způsoby usnadňovat zaměstnávání pracovníků působících ve prospěch severokorejského režimu.
Vyšetřovatelé uvádějí, že organizovaná činnost zasáhla více než 70 amerických společností a vynesla přibližně tři miliony dolarů. Podvodný systém měl fungovat zhruba od roku 2019 do července 2025.
Počítače v USA vytvářely falešný dojem místního zaměstnání
Podstatou operace bylo zakrývání skutečného původu vzdálených zaměstnanců. Severokorejští pracovníci používali falešné identity, aby získali pozice softwarových vývojářů a dalších IT specialistů v amerických firmách.
Technické vybavení dodané zaměstnavateli přitom často nekončilo u skutečných pracovníků. Bylo umisťováno do domácností nebo prostor provozovaných prostředníky ve Spojených státech.
Tyto notebookové farmy umožňovaly vzdálené připojení ze zahraničí, zatímco firemní systémy zaznamenávaly provoz odpovídající zařízení umístěnému na americkém území.
Prostředníci rovněž pomáhali s bankovními účty, převody peněz a dalšími administrativními kroky, které měly podvodné zaměstnání působit důvěryhodně.
Podle amerických úřadů měla část získaných příjmů směřovat do Severní Koreje a podporovat její státní programy včetně vojenských aktivit.
Bezpečnostní společnost CrowdStrike navíc upozornila na sofistikovanější postupy při doručování firemních notebooků. Podezřelí například uváděli falešné změny bydliště nebo zneužívali oznámení o údajné krádeži zařízení, aby dosáhli jeho zaslání na adresu kontrolovanou spolupracovníky.
Vyšetřování ukazuje, že riziko pro podniky nespočívá pouze ve finančním podvodu. Zaměstnanci využívající falešné identity mohou získat přístup k interním systémům, zdrojovým kódům a citlivým firemním informacím.
Společnostem se proto doporučuje důsledně ověřovat identitu vzdálených pracovníků, kontrolovat skutečné umístění firemních zařízení a sledovat nestandardní vzorce vzdáleného přístupu.
Zdroj: thehackernews.com
Zdroj: IT SECURITY NETWORK NEWS